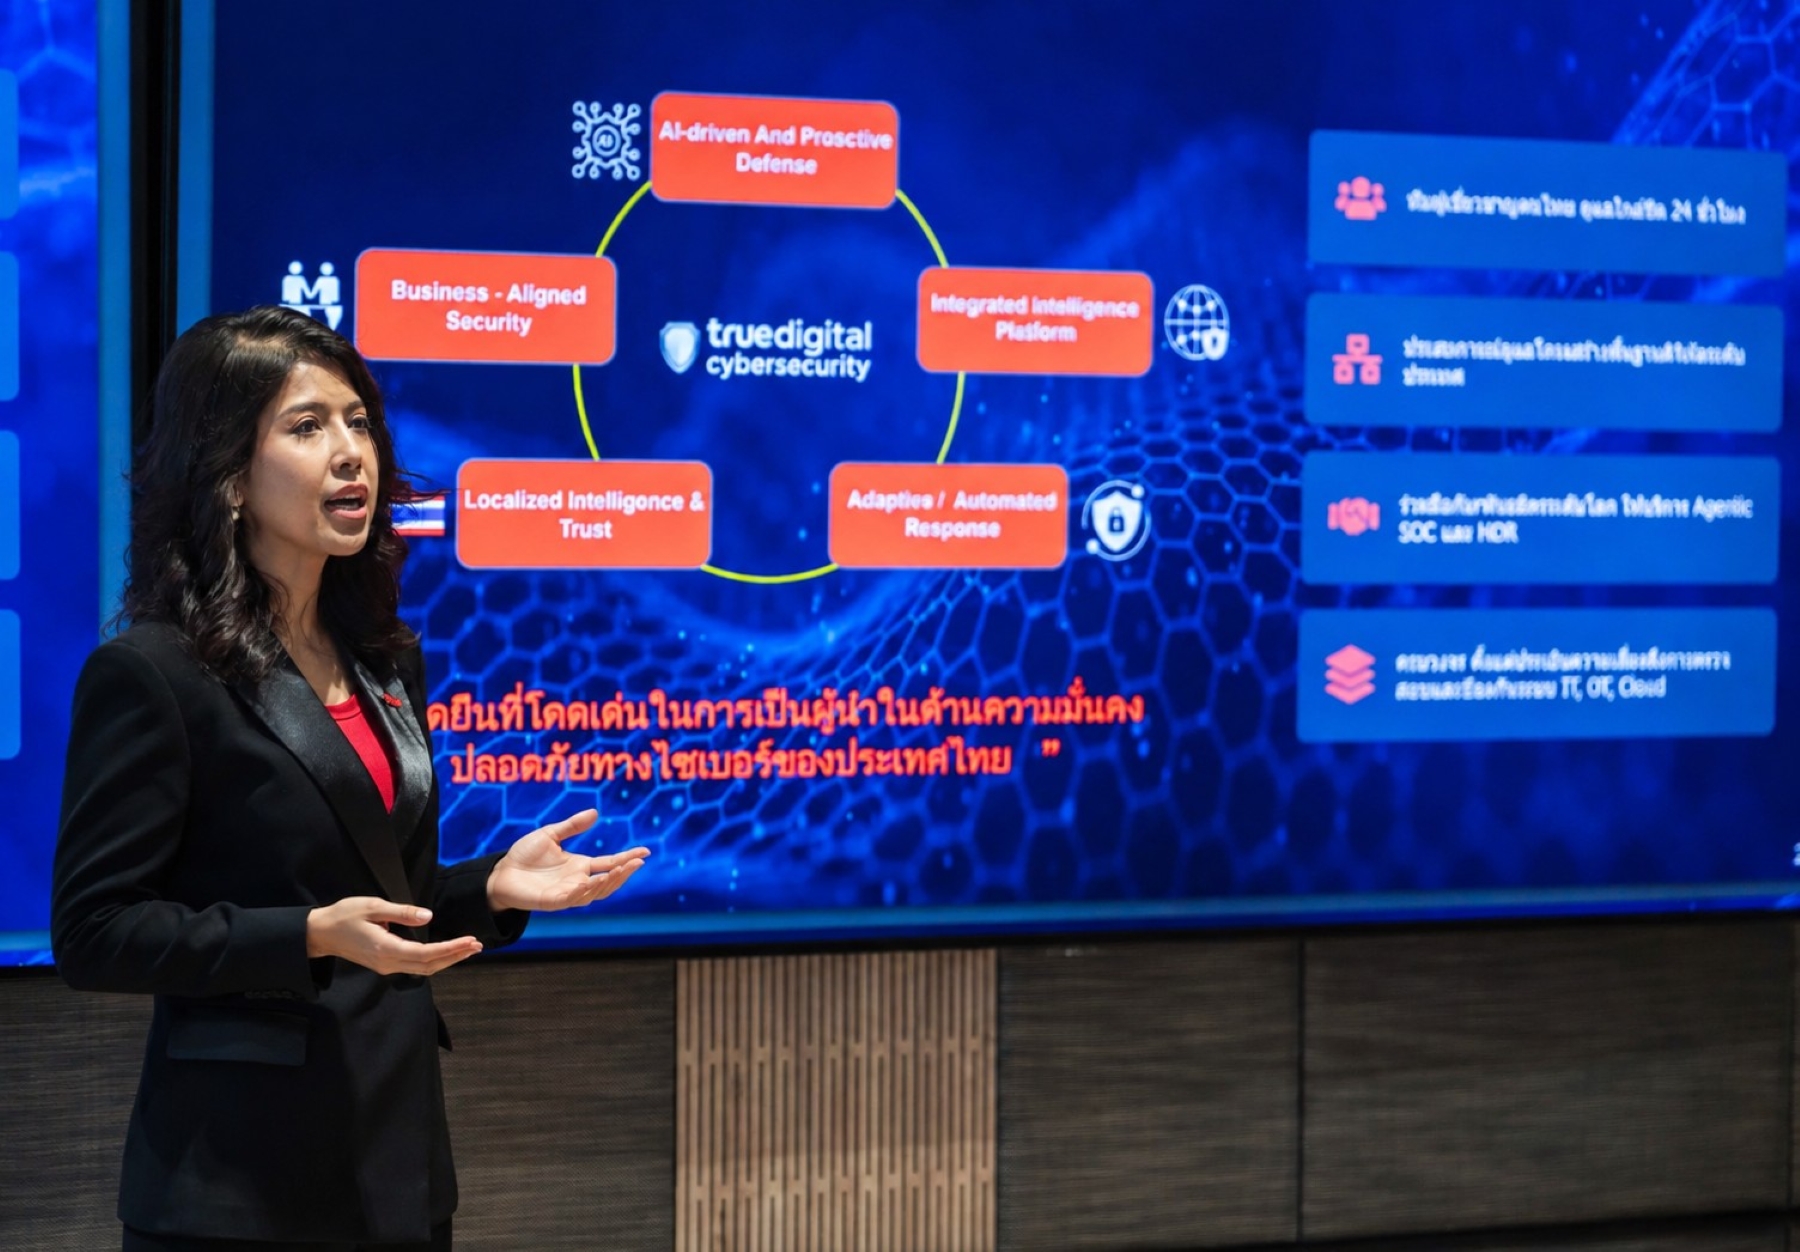
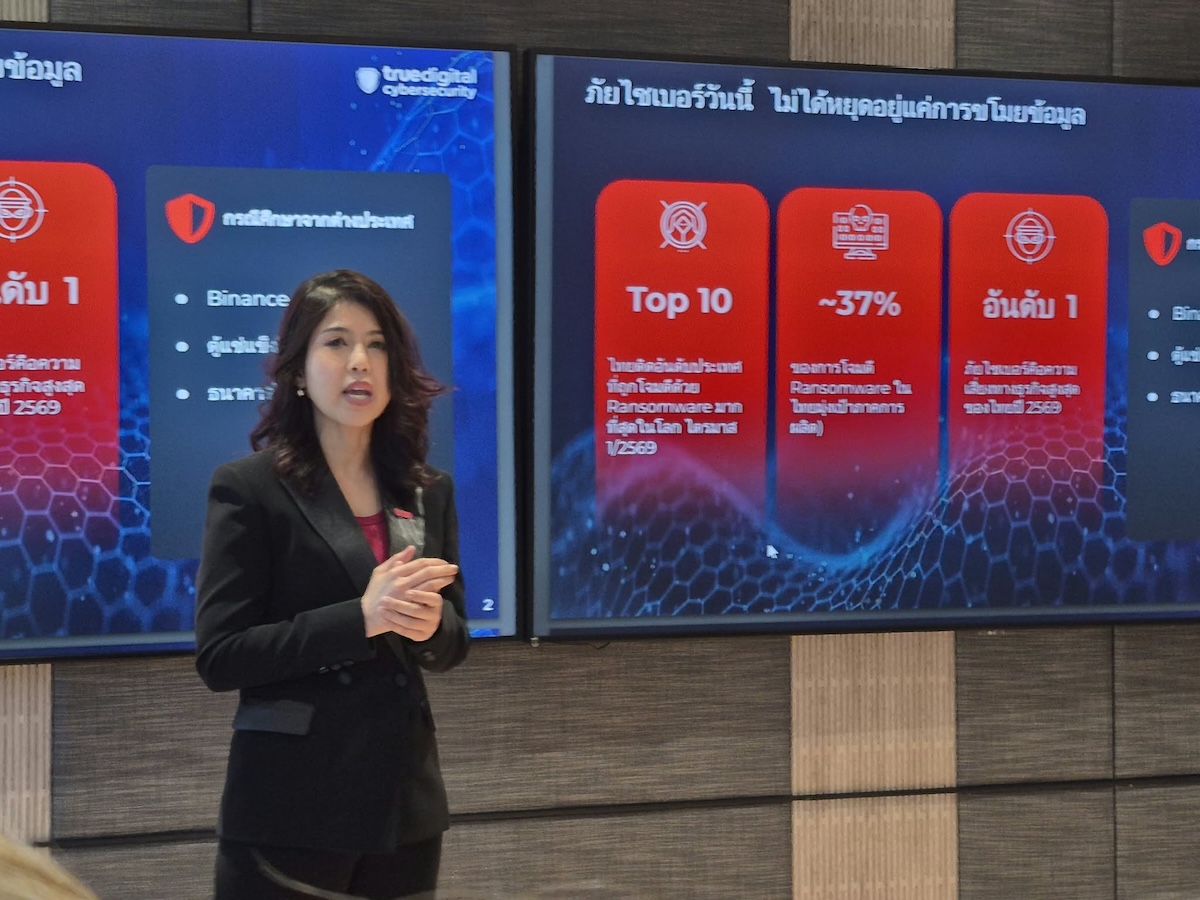
คุณฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้
ภัยไซเบอร์ยุค AI ไม่ได้จบลงเมื่อแฮกเกอร์โจมตีองค์กรใดองค์กรหนึ่งสำเร็จ แต่ยังสามารถนำเทคนิคเดิมไปใช้ค้นหาเหยื่อรายต่อไปได้อีกจำนวนมาก โดยผู้บริหาร ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ออกมาเปิดเผยพฤติกรรมดังกล่าวหลังพบความพยายามของแฮกเกอร์ในการสแกนหาช่องโหว่ในองค์กรไทยอีกหลายสิบแห่งผ่าน IP ที่เกี่ยวข้อง พร้อมเตือนว่าแฮกเกอร์มักเลือกลงมือช่วงกลางคืน วันหยุด และช่วงที่องค์กรขาดเจ้าหน้าที่เฝ้าระวัง ขณะที่ AI กำลังทำให้การค้นหาช่องโหว่และขยายวงโจมตีเกิดขึ้นได้รวดเร็วยิ่งขึ้น

คุณฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ เปิดเผยถึงพฤติกรรมการโจมตีทางไซเบอร์ที่บริษัทพบจากการให้บริการศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (Security Operations Center หรือ SOC) ว่า สิ่งที่น่ากังวลไม่ใช่เพียงจำนวนการโจมตีที่เพิ่มสูงขึ้น แต่เป็นรูปแบบการทำงานของผู้ไม่หวังดีที่มีการเลือกจังหวะและเป้าหมายอย่างเป็นระบบ โดยแฮกเกอร์มักเลือกโจมตีในช่วงนอกเวลาทำการ ทั้งเวลากลางคืน วันเสาร์-อาทิตย์ รวมถึงวันหยุดยาวอย่างปีใหม่และสงกรานต์ ซึ่งเป็นช่วงที่หลายองค์กรอาจมีบุคลากรดูแลระบบน้อยกว่าปกติ ทำให้การตรวจพบและตอบสนองต่อเหตุการณ์มีความเสี่ยงที่จะล่าช้า
ที่สำคัญ เมื่อแฮกเกอร์ค้นพบช่องโหว่หรือเทคนิคที่สามารถใช้โจมตีองค์กรหนึ่งได้แล้ว ก็มีแนวโน้มจะนำวิธีการดังกล่าวไปใช้กับองค์กรอื่นที่มีช่องโหว่ลักษณะเดียวกัน โดยผู้บริหารทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ระบุว่าเคยตรวจพบ IP ที่เกี่ยวข้องกับความพยายามโจมตีองค์กรแห่งหนึ่ง ถูกนำไปใช้สแกนหาช่องโหว่ในองค์กรไทยอีกประมาณ 30 แห่ง จึงได้แจ้งเตือนไปยังลูกค้าที่เกี่ยวข้องเพื่อเร่งตรวจสอบและป้องกันความเสี่ยง
กรณีดังกล่าวสะท้อนให้เห็นว่า การโจมตีไซเบอร์ไม่ได้เป็นเหตุการณ์แยกขาดจากกัน และองค์กรที่ยังไม่ถูกโจมตีสำเร็จก็อาจกำลังอยู่ในขั้นตอนการค้นหาเป้าหมายของแฮกเกอร์ได้เช่นกัน
AI เปลี่ยนเกมโจมตี จากเจาะทีละบริษัท สู่ค้นหาเหยื่อจำนวนมากพร้อมกัน
อีกหนึ่งปัจจัยที่ทำให้สถานการณ์ซับซ้อนขึ้นคือการนำปัญญาประดิษฐ์ หรือ AI มาใช้เป็นเครื่องมือโจมตี จากเดิมที่แฮกเกอร์ต้องใช้บุคลากรในการค้นหาช่องโหว่ของระบบ ทดสอบรหัสผ่าน หรือพยายามเจาะเข้าสู่เครือข่ายองค์กร ปัจจุบัน AI สามารถเข้ามาช่วยทำงานเหล่านี้ ทำให้ผู้โจมตีสามารถค้นหาเป้าหมายและขยายการโจมตีได้ในวงกว้างขึ้น
คุณฐิติรัตน์อธิบายว่า ความท้าทายขององค์กรจึงไม่ได้อยู่ที่การรับมือช่องโหว่เพียงอย่างเดียว แต่ต้องรับมือกับความเร็วในการค้นพบและใช้ประโยชน์จากช่องโหว่ด้วย โดยเฉพาะระบบที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต ซึ่งอาจถูกตรวจพบได้จากการสแกนของผู้ไม่หวังดี
กรณีศึกษาที่น่าสนใจคือเหตุโจรกรรมสินทรัพย์ดิจิทัลจาก Binance มูลค่าประมาณ 6,300 ล้านเหรียญสหรัฐในเดือนตุลาคมที่ผ่านมา ซึ่งผู้โจมตีใช้วิธีหลอกสัมภาษณ์งานเพื่อให้พนักงานติดตั้งซอฟต์แวร์อันตรายลงในคอมพิวเตอร์ ก่อนใช้ช่องทางที่เข้าถึงได้และเครื่องมือ AI ภายในองค์กรเป็นส่วนหนึ่งของกระบวนการโจมตี จนนำไปสู่การเข้าถึงระบบที่เกี่ยวข้องกับธุรกรรมสินทรัพย์ดิจิทัล
เหตุการณ์ดังกล่าวแสดงให้เห็นว่า แม้องค์กรจะมีระบบรักษาความปลอดภัยที่ซับซ้อน แต่หากผู้โจมตีสามารถเข้าถึงบัญชีผู้ใช้งานหรืออุปกรณ์ที่ได้รับความไว้วางใจได้ ก็อาจใช้สิทธิ์เหล่านั้นเป็นช่องทางขยายการโจมตีได้เช่นกัน รวมถึงเครื่องมือ AI ที่องค์กรนำมาใช้เพิ่มประสิทธิภาพการทำงานเองก็จำเป็นต้องมีมาตรการควบคุมสิทธิ์และตรวจสอบการใช้งานร่วมด้วย
บริษัทใหญ่ก็ไม่ปลอดภัย หากคู่ค้า SME มีช่องโหว่
สำหรับประเทศไทย ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ระบุว่า องค์กรไทยเผชิญการโจมตีทางไซเบอร์เฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% ขณะที่ในไตรมาสแรกของปี 2569 ประเทศไทยติดกลุ่ม 10 ประเทศที่ถูกโจมตีด้วย Ransomware มากที่สุดในโลก โดยภาคการผลิตมีสัดส่วนประมาณ 37% ของเป้าหมายการโจมตีด้วย Ransomware ในไทย
อย่างไรก็ตาม ธุรกิจขนาดกลางและขนาดย่อม หรือ SME ก็เป็นอีกกลุ่มที่ต้องเฝ้าระวัง เนื่องจากธุรกิจเหล่านี้มักเป็นผู้ให้บริการหรือคู่ค้าขององค์กรขนาดใหญ่ และอาจมีระบบเชื่อมต่อเพื่อแลกเปลี่ยนข้อมูลหรือให้บริการระหว่างกัน ซึ่งหากระบบของคู่ค้ารายเล็กมีช่องโหว่ แฮกเกอร์อาจใช้เป็นจุดเริ่มต้นในการเข้าถึงเครือข่ายขององค์กรขนาดใหญ่ได้ ซึ่งหมายความว่า แม้บริษัทจะลงทุนรักษาความปลอดภัยของระบบตัวเองอย่างเข้มงวด แต่ก็ยังมีความเสี่ยงผ่านระบบของพันธมิตรธุรกิจที่เชื่อมต่อถึงกัน
ประเด็นดังกล่าวทำให้การบริหารความปลอดภัยไซเบอร์ไม่สามารถจำกัดอยู่เพียงภายในองค์กร แต่ต้องครอบคลุมถึงผู้ให้บริการภายนอก การกำหนดสิทธิ์เข้าถึงข้อมูล และการตรวจสอบระบบที่มีการเชื่อมต่อระหว่างกันด้วย
เมื่อแฮกเกอร์ไม่ได้โจมตีแค่ข้อมูล แต่สั่งให้เครื่องจักรทำงานผิดปกติได้
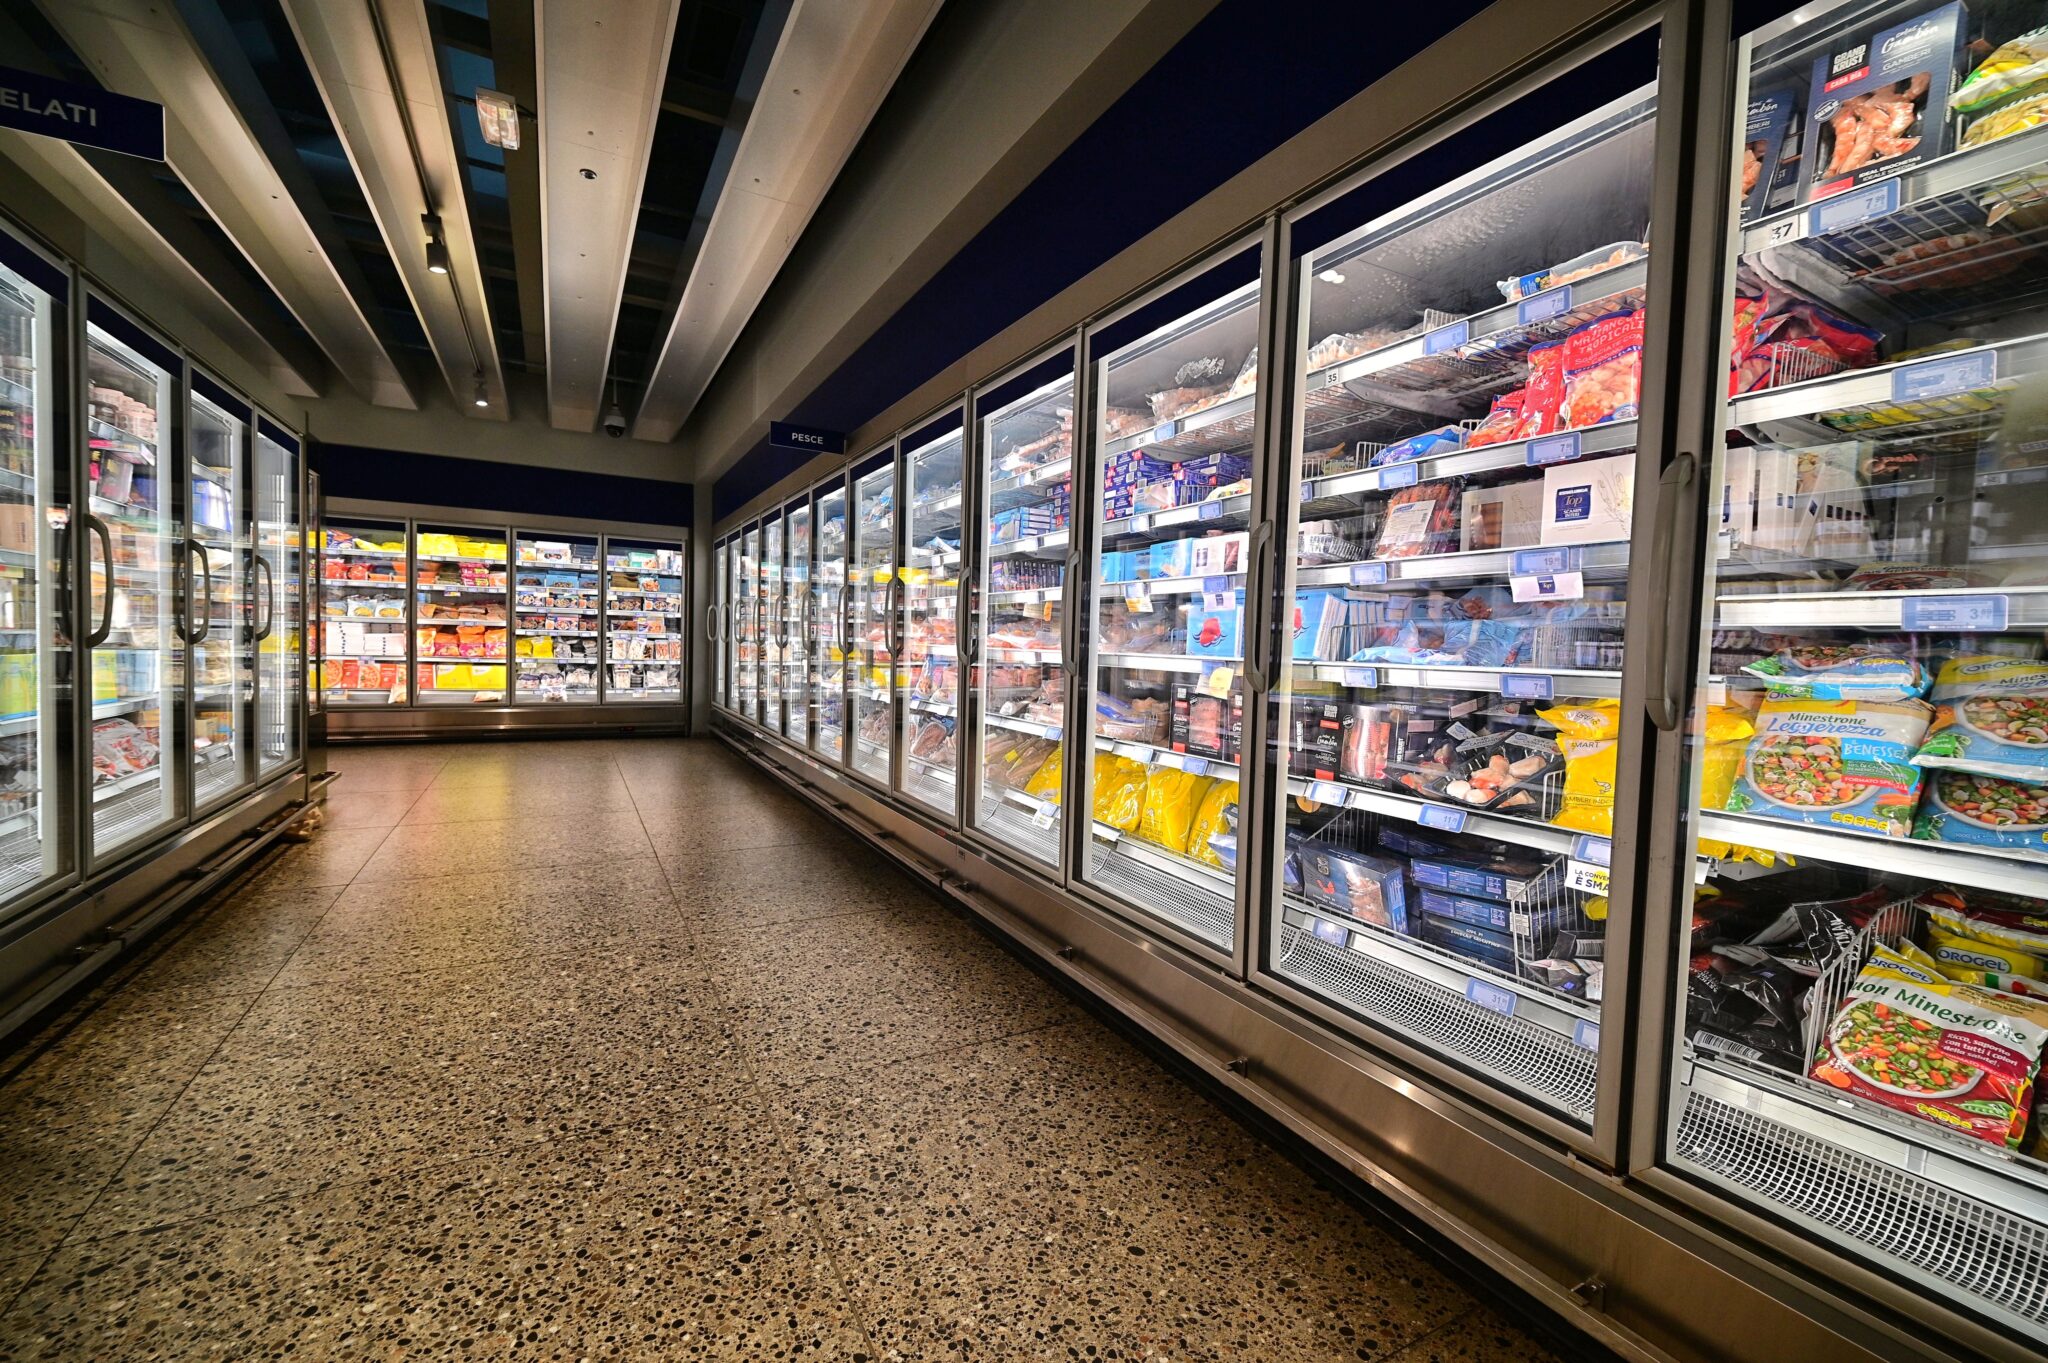
นอกจากการโจรกรรมข้อมูลแล้ว อีกหนึ่งความเสี่ยงที่องค์กรไทยต้องจับตาคือระบบ Operational Technology หรือ OT ซึ่งเป็นเทคโนโลยีสำหรับควบคุมการทำงานของอุปกรณ์ทางกายภาพ เช่น เครื่องจักรในโรงงาน ระบบไฟฟ้า ประปา อุปกรณ์ในโรงพยาบาล และระบบทำความเย็นในธุรกิจค้าปลีก
กรณีการโจมตีระบบตู้แช่และตู้เย็นในซูเปอร์มาร์เก็ตยุโรปช่วงเดือนตุลาคมถึงพฤศจิกายนที่ผ่านมา เป็นตัวอย่างที่สะท้อนความเสี่ยงดังกล่าว หลังมีผู้โจมตีเข้าควบคุมการตั้งค่าอุณหภูมิจากระยะไกล ส่งผลให้ระบบทำความเย็นทำงานผิดปกติ และผู้ค้าปลีกบางแห่งต้องทิ้งสินค้าที่เสียหายจำนวนมาก
ปัญหาสำคัญของอุปกรณ์ OT คืออุปกรณ์จำนวนหนึ่งถูกใช้งานมาเป็นเวลานาน มีซอฟต์แวร์ที่ไม่ได้รับการอัปเดต หรือถูกเชื่อมต่อเข้ากับอินเทอร์เน็ตภายหลัง โดยไม่มีมาตรการรักษาความปลอดภัยที่เพียงพอ
ดังนั้น การโจมตีทางไซเบอร์จึงอาจไม่ได้สร้างความเสียหายเพียงข้อมูลรั่วไหลหรือระบบไอทีหยุดทำงาน แต่ยังอาจส่งผลให้สายการผลิตหยุดชะงัก สินค้าเสียหาย และกระทบต่อความปลอดภัยของประชาชนได้ด้วย
ชู Agentic AI ลดเวลารับมือภัยไซเบอร์
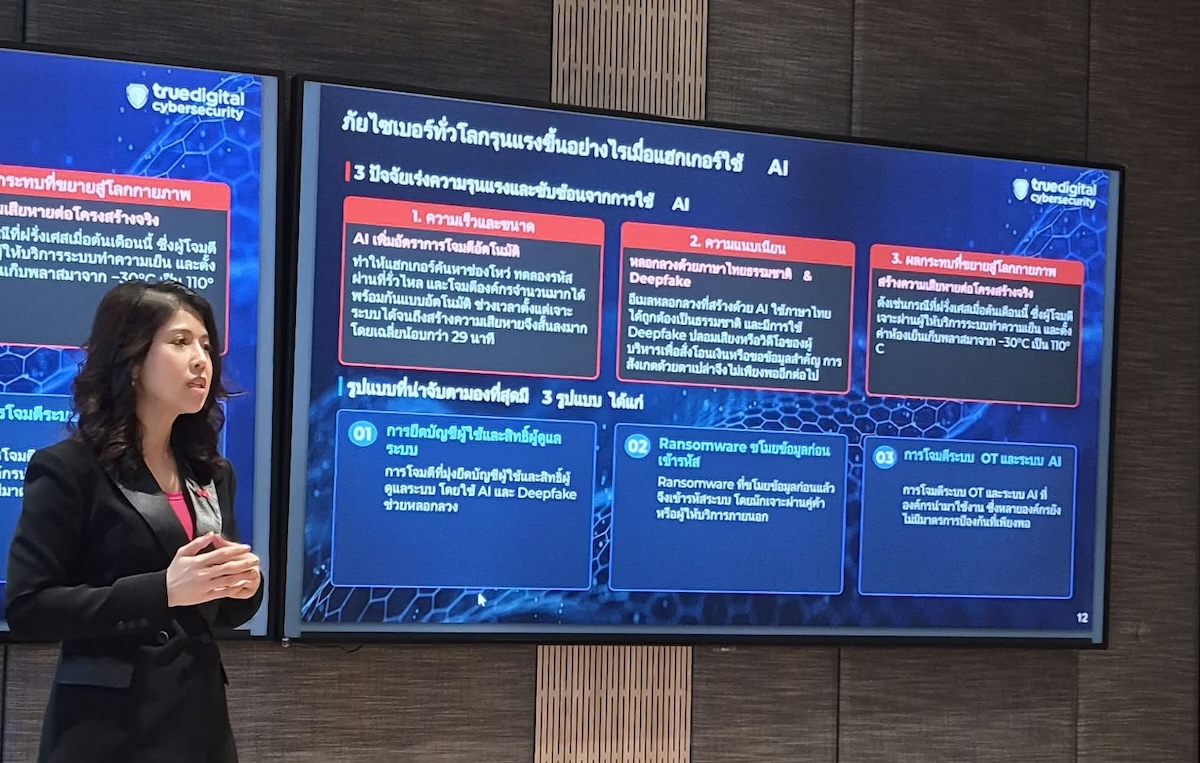
ความรวดเร็วถือเป็นโจทย์สำคัญของการรับมือภัยไซเบอร์ โดยข้อมูลจาก CrowdStrike Global Threat Report 2026 พบว่า ระยะเวลาเฉลี่ยในการโจมตีจนโจรกรรมข้อมูลสำเร็จอยู่ที่ประมาณ 29 นาที ขณะที่กระบวนการตรวจสอบและตอบสนองภัยคุกคามแบบเดิม ซึ่งพึ่งพาการทำงานของเจ้าหน้าที่ อาจต้องใช้เวลาหลายชั่วโมง
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ จึงนำ Agentic AI เข้ามาช่วยยกระดับการดำเนินงานของศูนย์ SOC ตั้งแต่คัดกรองการแจ้งเตือน วิเคราะห์ความเชื่อมโยงของเหตุการณ์ จัดลำดับความสำคัญ ไปจนถึงการตอบสนองอัตโนมัติในบางกรณี เช่น การบล็อกการเชื่อมต่อที่ต้องสงสัย เพื่อลดระยะเวลาระหว่างการตรวจพบกับการจัดการภัยคุกคาม
ปัจจุบัน บริษัทระบุว่าสามารถตรวจจับและตอบสนองภัยคุกคามได้โดยเฉลี่ยประมาณ 15 นาที โดยยังมีผู้เชี่ยวชาญด้านไซเบอร์ทำหน้าที่วิเคราะห์เหตุการณ์ที่ซับซ้อนและควบคุมการตัดสินใจด้วย
ทั้งนี้ ทรูมีลูกค้าองค์กรกว่า 100 รายใน 10 ประเทศ มีทีมผู้เชี่ยวชาญด้านไซเบอร์กว่า 85 คน และดูแลเซิร์ฟเวอร์มากกว่า 200,000 เครื่อง โดยลูกค้าราว 70% เป็นองค์กรขนาดใหญ่ และอีก 30% เป็นองค์กรขนาดกลางและขนาดเล็ก
สำหรับปี 2027 บริษัทตั้งเป้าการเติบโตประมาณ 25% พร้อมขยายบริการ Managed Security Services, Agentic SOC และ Managed Detection and Response (MDR) รวมถึงบริการรักษาความปลอดภัยระบบ OT และคลาวด์ โดยมองว่าองค์กรจำนวนมากกำลังต้องการบริการที่มีทั้งเทคโนโลยีและผู้เชี่ยวชาญดูแลอย่างต่อเนื่อง มากกว่าการซื้อซอฟต์แวร์รักษาความปลอดภัยเพียงอย่างเดียว
ป้องกันอย่างเดียวไม่พอ ต้องมั่นใจว่ากู้ระบบกลับมาได้
คุณฐิติรัตน์เน้นย้ำด้วยว่า แนวคิด Cyber Resilience หรือความสามารถขององค์กรในการรับมือและฟื้นตัวจากเหตุโจมตีทางไซเบอร์คือสิ่งจำเป็น เพราะแม้จะมีเทคโนโลยีป้องกันจำนวนมาก ก็ไม่สามารถรับประกันได้ว่าจะหยุดทุกการโจมตีได้สำเร็จ
“องค์กรควรเริ่มจากการตรวจสอบระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต จำกัดสิทธิ์บัญชีผู้ใช้งาน และผู้ดูแลระบบ เปิดใช้งานการยืนยันตัวตนหลายปัจจัย (MFA) รวมถึงเฝ้าระวังระบบ IT, OT และคลาวด์อย่างต่อเนื่องตลอด 24 ชั่วโมง”
ขณะเดียวกัน การสำรองข้อมูลก็ต้องแยกออกจากเครือข่ายหลัก เพื่อป้องกันไม่ให้ Ransomware เข้ารหัสข้อมูลสำรองไปพร้อมกับระบบงาน และจำเป็นต้องทดสอบการกู้คืนระบบจริง ไม่ใช่เพียงตรวจสอบว่ามีไฟล์สำรองอยู่ก็เป็นสิ่งจำเป็นเช่นกัน
ทั้งนี้ คุณฐิติรัตน์ยังได้กล่าวทิ้งท้ายด้วยว่า สถานการณ์ภัยไซเบอร์ยุค AI กำลังเปลี่ยนโจทย์ขององค์กรจากคำถามว่า จะป้องกันไม่ให้แฮกเกอร์เข้ามาได้อย่างไร ไปสู่คำถามที่สำคัญไม่แพ้กันว่า หากถูกโจมตีแล้ว จะตรวจพบ หยุดความเสียหาย และกลับมาดำเนินธุรกิจได้เร็วเพียงใด เพราะหากเทคนิคการโจมตีหนึ่งสามารถถูกนำไปใช้กับองค์กรอื่น ๆ ได้ด้วยแล้ว ความเสียหายที่จะเกิดขึ้นกับธุรกิจรายถัดไปได้ ก็อาจมาถึงเร็วกว่าที่คาดคิดมากทีเดียว