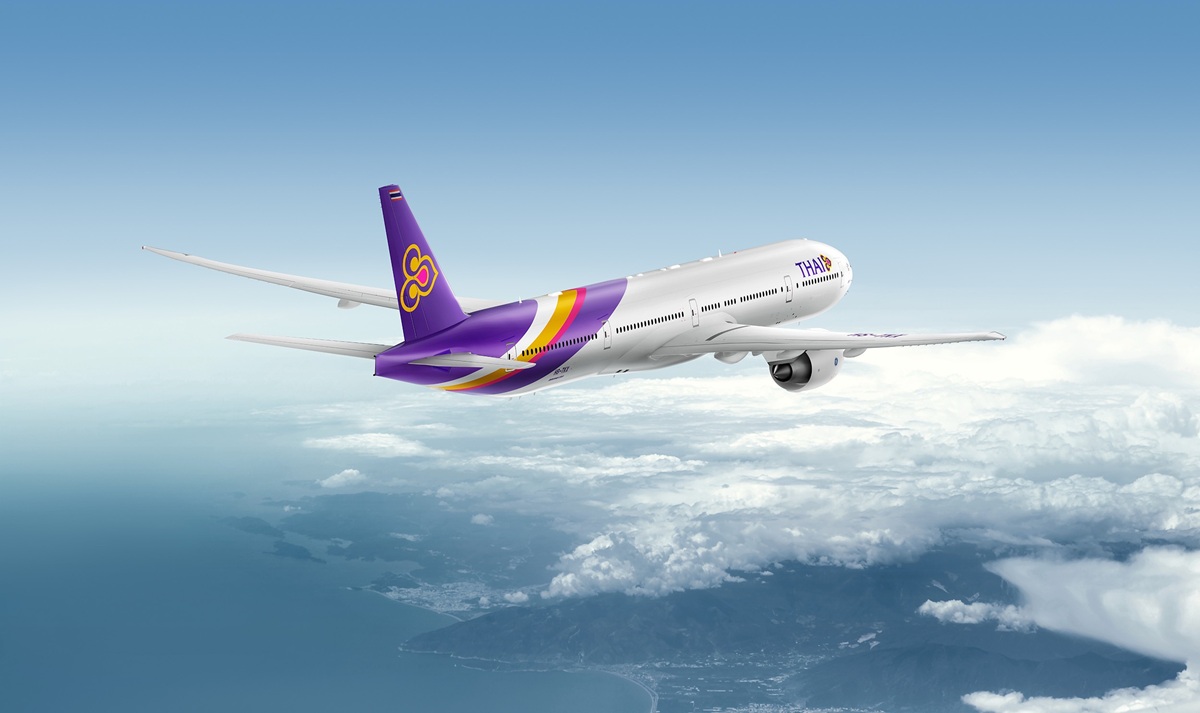
 บริษัท การบินไทย จำกัด (มหาชน) ได้รับรายงานจากบริษัท Amadeus IT Group S.A. (Amadeus) ผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสารของการบินไทย เกี่ยวกับเหตุการณ์ด้านความปลอดภัยที่มีบุคคลที่ไม่ได้รับอนุญาตเข้าถึงข้อมูลการสำรองที่นั่ง ซึ่งจัดเก็บอยู่ในระบบของ Amadeus ในช่วงระหว่างวันที่ 10 สิงหาคม 2566 ถึงวันที่ 23 กันยายน 2569

ผลการตรวจสอบพบว่า ข้อมูลของผู้โดยสารประมาณ 60,529 รายการ ถูกเข้าถึงโดยไม่ได้รับอนุญาต ประกอบด้วย ชื่อผู้โดยสาร หมายเลขอ้างอิงการสำรองที่นั่ง (PNR) วันที่เดินทาง เส้นทางบิน และชั้นบัตรโดยสาร นอกจากนี้ อาจมีข้อมูลผู้โดยสารประมาณ 376 รายการที่ได้รับผลกระทบเพิ่มเติม
โดยนอกเหนือจากข้อมูลข้างต้นแล้ว อาจประกอบด้วย อีเมล หมายเลขโทรศัพท์ หมายเลขหนังสือเดินทาง สัญชาติ หมายเลขสมาชิกสะสมไมล์ หมายเลขเที่ยวบิน หมายเลขบัตรโดยสาร และหมายเลขที่นั่ง รวมถึงรายละเอียดอื่นที่เกี่ยวข้อง
สำหรับข้อมูลหน้าบัตรเครดิตของผู้โดยสารได้ถูกเก็บรักษาไว้อย่างปลอดภัยและไม่ได้รับผลกระทบจากเหตุการณ์ครั้งนี้
นอกจากนี้ Amadeus ยืนยันว่า ข้อมูลบัญชีผู้ใช้งานที่ใช้ในการเข้าถึงระบบโดยไม่ได้รับอนุญาตถูกยกเลิกแล้ว และได้ดำเนินการเปลี่ยนรหัสผ่านทั้งหมดที่ได้รับผลกระทบ ตลอดจนเพิ่มประสิทธิภาพระบบติดตามตรวจสอบและเฝ้าระวัง เพื่อป้องกันไม่ให้เกิดเหตุการณ์ในลักษณะเดียวกันอีก
ทั้งนี้ เหตุการณ์ดังกล่าว ไม่ส่งผลกระทบต่อระบบ หรือปฏิบัติการของการบินไทย แต่อย่างใด
“การบินไทย” ให้ความสำคัญต่อการคุ้มครองข้อมูลส่วนบุคคล และได้รายงานเหตุการณ์ดังกล่าวให้หน่วยงานที่เกี่ยวข้องรับทราบแล้ว ขณะเดียวกันอยู่ระหว่างการตรวจสอบและวิเคราะห์ข้อมูลที่ได้รับจาก Amadeus โดยละเอียด และจะแจ้งให้ผู้โดยสารที่ได้รับผลกระทบทราบเป็นรายบุคคล เมื่อสามารถตรวจสอบและยืนยันรายละเอียดที่เกี่ยวข้องได้อย่างชัดเจนแล้ว